
体制・システム
当社の取締役会は、「執行役の職務の執行の適正を確保するために必要な体制の整備等に関する規則」を制定し、情報の保存および管理に関する体制を整備し必要な規則を作成すること、各執行役が担当職務におけるリスク管理の責任を担うことを定めています。この規則に従い、個人情報保護、秘密情報セキュリティを担当する執行役が情報管理体制を整備するとともに、チーフインフォメーションオフィサー(CIO)がグローバル全体での情報セキュリティガバナンスの強化に取り組んでいます。また、これらの対応状況は、取締役会および監査委員会に定期的に報告されます。
外部監査、認証取得等
個人情報をはじめ重要な情報を取り扱う当社グループは、ISMS(情報セキュリティマネジメントシステム)の認証やプライバシーマークの付与認定を受けています。
2026年度現在、日本国内の当社グループ会社では、Arteryex株式会社、株式会社サンプラネット、エコナビスタ株式会社の3社が、これらの認証または認定を受けています。
-
1.
-
2.
-
3.
方針・基本的な考え方
当社は情報セキュリティを重要な経営課題(マテリアリティ)の一つと認識しています。サイバー攻撃や情報漏えいによる事業活動、研究開発、患者様・生活者の皆様への影響を重要なリスクとして捉え、取締役会による監督の下、リスク評価、情報資産の保護、従業員教育、インシデント対応および継続的な改善に取り組んでいます。
秘密情報セキュリティ確保の観点からの基本方針
(エーザイネットワーク(ENW)秘密情報セキュリティポリシーからの抜粋)
当社は、以下の基本方針のもと、ビジネスマネジメント(運用面の管理)、システムコントロールの両面から体制を整備し、運用しています。
-
(a)エーザイネットワーク(ENW)各社が保有する秘密情報を適切に特定および管理し、不正アクセスや不正流出を防ぐ。
-
(b)電子化された秘密情報のセキュリティを確保し、業務の効率性および生産性の向上に資するITシステムを適切に配備および管理し、当該ITシステムを事業活動において適切かつ効率的に活用する。
-
(c)秘密情報を適切に入手、作成、利用、開示、保管、廃棄するための手続を適切に整備し、運用する。
-
(d)全てのエーザイ社員が、その在籍中のみならず適用法令によって制限されない限り退任または退職後においても、秘密情報セキュリティと秘密保持を確保するための適切な手続を整備し、運用する。
-
(e)全てのエーザイ社員に対して、秘密情報セキュリティと秘密保持に関する教育および研修を定期的に実施し、もって秘密情報セキュリティに関する意識を向上させ、全ての関連手続の遵守を徹底させる。
-
(f)自社評価および監査を実施し、秘密情報セキュリティ体制および定められた手続の運用状況を定期的に評価し、かつ、必要に応じて改め、適切な改善を確保する。
-
(g)秘密情報が保管され、またはENWの組織が事業活動を行う国またはリージョンごとで定められた情報セキュリティに関する適用法令を遵守する。
-
(h)セキュリティインシデントの発生またはおそれについて、それに対する調査、被害を最小限にするための対処および再発防止に資する必要な措置を速やかに実施するための手続を整備し、運用する。
ビジネス・パートナーへの対応
当社は、エーザイのすべての取引先とその従業員、請負業者、代理店、サプライヤー、ベンダー、その他取引先の委託を受けて活動する国内外のすべての事業者(「ビジネス・パートナー」といいます)に適用する「ビジネス・パートナーのための行動指針」を定めています。
この中で、データ・プライバシーとセキュリティに関する事項を定め、プライバシーおよびデータ保護法を遵守し、個人情報の保護、セキュリティ、および合法的な使用を確保することを求めています。
また、ビジネス・パートナーとの取引で締結する契約書では、秘密保持や個人情報保護に関する条項を定め、秘密情報や個人情報の取り扱いに関する相互の義務を明示し、同意することで情報のセキュリティに努めています。
ビジネス・パートナーのための行動指針はこちらをクリック
リスク管理
IT・デジタルの活用が進展する一方、サイバー攻撃は、日々高度化・巧妙化しており、ランサムウェアや標的型メール攻撃、さらには外部委託先といったサプライチェーンを経由した攻撃などにより、操業停止等、事業活動への影響が生じるリスクが高まっています。当社グループは、個人情報や未公開情報、パートナー企業との機密情報など、多様かつ重要な情報資産を多く保有しています。これらの重要情報が漏えい・改ざん・消失した場合、法的責任の発生や競争優位性の喪失、さらには企業としての信頼失墜につながるおそれがあります。特に、グローバルでの個人情報保護規制への適切な対応が求められるとともに、創薬段階の未公開構造式などの流出は特許の申請・取得に対して直接的な影響を及ぼす可能性があります。
このようなリスクに対応するため、当社グループでは、内部統制担当執行役およびチーフインフォメーションオフィサーのリーダーシップの下、 以下のような多層的な情報セキュリティ対策を講じ、グローバルな情報セキュリティに関する継続的なガバナンス強化と施策の実行に取り組んでいます。
- グローバル全体でのセキュリティガバナンスの強化
- 情報の重要性評価とアクセス管理の徹底
- システムの脆弱性を含むリスク評価および情報分類実施からデータ格付けに即したシステムインフラ基盤の堅牢化
- 医薬品の安定供給を維持し、事業継続を確保するための復旧体制の整備
- 取扱情報の機密度に応じた分類・保護を可能にする機能導入
- エーザイネットワーク(ENW)秘密情報セキュリティポリシーをはじめとする秘密情報管理に関する規程、個人情報保護に関する規程およびITセキュリティに関する規程の整備と定期的な見直し
- 全ての役員・従業員を対象とした情報セキュリティ教育・訓練の実施(標的型メール攻撃訓練、e-learning等)
- サイバー攻撃等、情報セキュリティの脅威の監視
- インシデント発生時の対応体制の整備
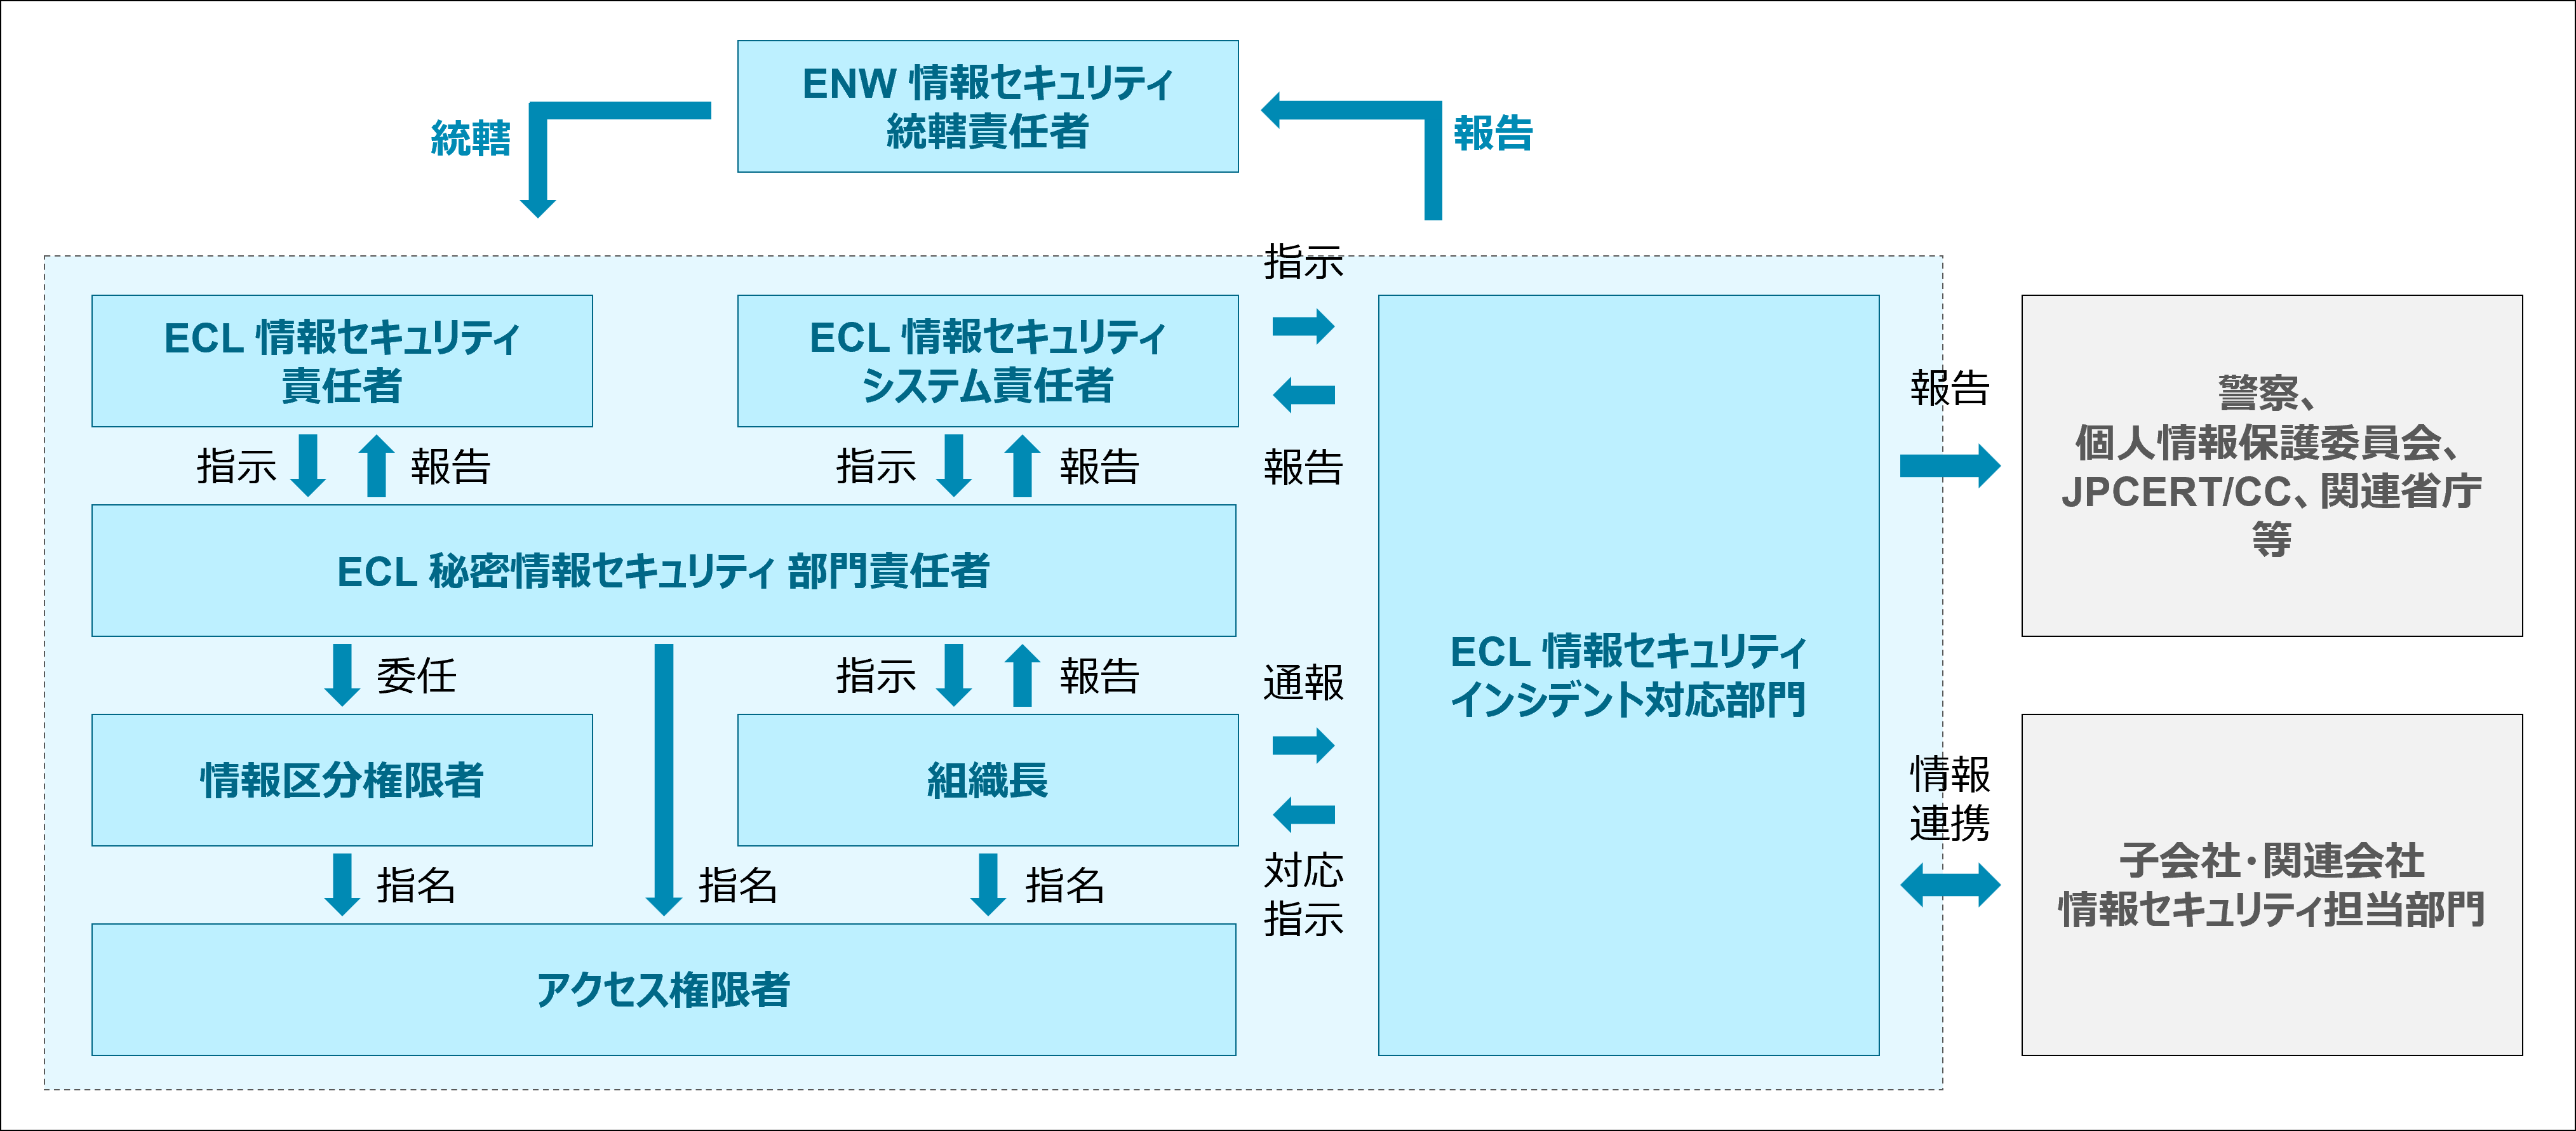
情報セキュリティインシデントの報告体制
当社は、情報セキュリティインシデント(以下、インシデントという)を、ENW各社のITシステムへの不正アクセスまたは秘密情報の不正な開示、滅失もしくは損傷など、秘密情報またはENW各社のITシステムの機密性、完全性または可用性に悪影響を与える一切の事象と定義しています。
このようなインシデントは、ITシステムの管理者、秘密情報取り扱い部署、ビジネス・パートナー等、社内外で感知され報告されます。当社は、これらインシデントが情報のレベルに応じて、ENW情報セキュリティ統轄責任者(秘密情報セキュリティを担当する内部統制担当執行役)およびENW情報セキュリティシステム責任者(CIO)へ適時、適切に報告され、適切な判断ができるよう報告体制を整備し、運用しています。
個人情報の取り扱いについて
個人情報の取り扱いについて(プライバシーポリシー)はこちらをクリック